Si un visiteur clique sur « Refuser » et que votre site ou votre application continue malgré tout à envoyer ses données à un outil de recommandation, de publicité ou de statistiques, vous êtes exactement dans le cas que la CNIL vient de sanctionner. La bonne nouvelle : le contrôle se fait en une heure, avec un navigateur et un peu de méthode.
Le 29 octobre 2026, la CNIL a rendu publique sa sanction de 7 millions d’euros contre deux sociétés du groupe Fnac Darty : 6 millions pour Fnac Darty Participations et Services, 1 million pour Fnac Direct. La délibération date du 22 octobre. Le dossier est parti d’une plainte de l’association NOYB, suivie d’un contrôle de l’application mobile en mars 2024. Vous vous dites que ce genre d’amende ne concerne que les géants du commerce en ligne ? Le montant, oui. Le raisonnement, non : il s’applique à n’importe quel site vitrine équipé d’un pixel publicitaire ou d’un outil de recommandation. Voici ce qui a été reproché, et les cinq contrôles à faire sur votre propre site.
Qu’est-ce que la CNIL reproche exactement à Fnac Darty ?
La CNIL reproche à Fnac Darty d’avoir suivi des utilisateurs de son application sans leur consentement, y compris ceux qui avaient explicitement refusé ce suivi. Concrètement, l’application envoyait des requêtes vers le domaine d’un prestataire tiers. Ces requêtes contenaient un identifiant attribué à chaque utilisateur par l’enseigne, ainsi que des informations sur son activité, comme les produits consultés.
À quoi servaient ces données ? À afficher des produits personnalisés, à suggérer des articles complémentaires ou similaires, et à entraîner l’algorithme de recommandation. Pour la CNIL, aucune de ces finalités ne fait partie des exemptions prévues par l’article 82 de la loi Informatique et Libertés : elles exigeaient donc un consentement préalable. Le fait d’avoir ignoré le refus des utilisateurs a pesé dans le montant, tout comme le très grand nombre de personnes concernées.
La sanction ne s’arrête pas à l’amende. Les deux sociétés ont un mois pour démontrer que leur nouvel outil recueille bien le consentement lorsqu’il est nécessaire, sous peine d’une astreinte de 10 000 euros par jour de retard. Si vous travaillez la personnalisation en e-commerce, retenez la leçon centrale : recommander un produit à partir de la navigation d’un visiteur, c’est du suivi, et le suivi commercial se demande avant, jamais après.
Quels cookies peut-on déposer sans demander l’accord du visiteur ?
Seuls les traceurs strictement nécessaires au service demandé par l’internaute échappent au consentement ; tous les autres doivent attendre son accord. La CNIL en dresse la liste dans sa page Cookies et traceurs : que dit la loi ?. Le tableau ci-dessous reprend cette liste et la met en regard des usages qui, eux, exigent un « oui » du visiteur.
| Traceur | Consentement nécessaire ? | Exemple courant en PME |
|---|---|---|
| Mémorisation du choix cookies | Non | Le cookie qui retient « Accepter » ou « Refuser » |
| Authentification et sécurité de la connexion | Non | Espace client, extranet, back-office |
| Panier d’achat, facturation | Non | Boutique WooCommerce ou Shopify |
| Personnalisation attendue de l’interface | Non | Choix de la langue du site |
| Équilibrage de charge | Non | Hébergement réparti sur plusieurs serveurs |
| Mesure d’audience | Non, sous conditions | Outil de statistiques configuré selon les critères de la CNIL |
| Publicité personnalisée, reciblage | Oui | Pixel Meta, balise de remarketing Google Ads |
| Boutons de partage des réseaux sociaux | Oui | Boutons « Partager » intégrés aux articles |
| Recommandation de produits fondée sur la navigation | Oui | Bloc « Vous aimerez aussi » alimenté par un prestataire |
Le piège classique se trouve sur la ligne « mesure d’audience ». Un outil de statistiques n’est exempté que s’il respecte les conditions fixées par la CNIL : dès qu’il sert aussi à la publicité ou partage les données pour d’autres usages, il bascule dans la colonne « Oui ». Et le jour où vous ajoutez une nouvelle finalité soumise au consentement, il faut redemander l’accord du visiteur.
Les 5 contrôles à faire sur votre site cette semaine
Un audit cookies sérieux tient en cinq gestes, dans cet ordre, et la plupart ne demandent aucune compétence technique particulière. Prévoyez une navigation privée, les outils de développement de votre navigateur (touche F12) et une demi-heure par site.
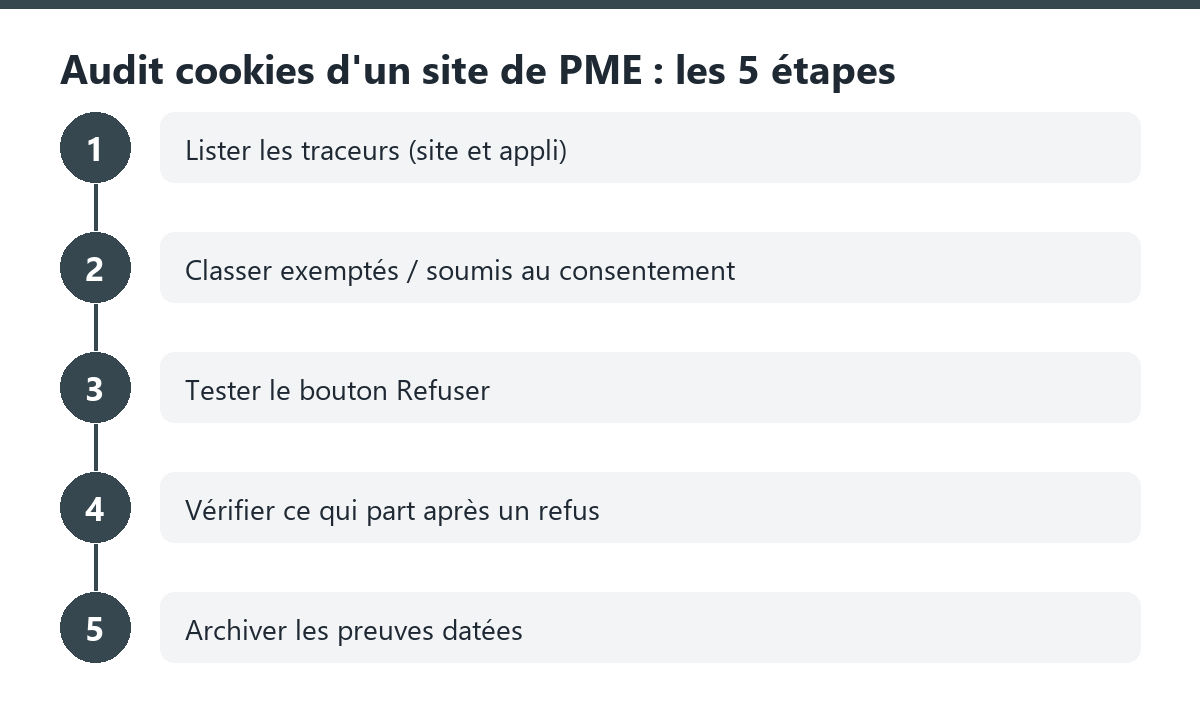
- Lister tous les traceurs, site et application. Ouvrez votre site en navigation privée, puis l’onglet Réseau des outils de développement : chaque domaine extérieur appelé est un prestataire potentiel. Faites la même chose pour votre application mobile si vous en avez une, car c’est précisément là que Fnac Darty a été pris.
- Classer chaque traceur. Exempté ou soumis au consentement ? Le tableau ci-dessus suffit pour la grande majorité des cas. En cas de doute, considérez qu’il faut un accord.
- Tester le bouton « Refuser ». La CNIL est claire : l’utilisateur doit pouvoir accepter ou refuser avec le même degré de simplicité. Un « Tout accepter » en gros bouton coloré face à un « Paramétrer » discret en bas de page ne passe pas.
- Vérifier ce qui part après un refus. C’est le contrôle que presque personne ne fait. Cliquez sur « Refuser », naviguez sur trois ou quatre pages, puis relisez l’onglet Réseau : aucun appel ne doit partir vers une régie, un réseau social ou un moteur de recommandation.
- Archiver les preuves. Chaque responsable doit pouvoir prouver le consentement. La CNIL cite plusieurs moyens : captures d’écran horodatées, audits réguliers par un tiers, conservation horodatée des réglages de l’outil de gestion du consentement.
Votre site passe par Google Analytics ou Google Ads ? Profitez de l’exercice pour vérifier la configuration du mode de consentement Google : un bandeau bien conçu ne sert à rien si les balises ne lisent pas le choix du visiteur.
Les erreurs qui transforment un bandeau en risque
Un bandeau cookies n’est conforme que si le choix qu’il affiche est réellement appliqué par tous les outils du site. La plupart des écarts ne viennent pas d’une volonté de tricher, mais d’empilements successifs : un prestataire ajoute un pixel, une agence installe un plugin de chat, un module de recommandation arrive avec la nouvelle version de la boutique. Qui, dans votre entreprise, valide aujourd’hui l’ajout d’un script sur le site ?
- Compter sur les conditions générales. Pour la CNIL, l’acceptation des CGU ne peut pas valoir consentement aux cookies.
- Charger les balises avant le choix. Si le pixel publicitaire se déclenche à l’affichage de la page, le bandeau arrive trop tard.
- Rendre le retrait introuvable. Il doit être aussi simple de retirer son consentement que de le donner : un lien « Gérer mes cookies » en pied de page, accessible à tout moment, fait l’affaire.
- Oublier l’application mobile. Les règles sont les mêmes que sur le web, et les kits de développement intégrés aux applis transmettent souvent des données sans que personne ne l’ait décidé.
- Croire que le prestataire est seul responsable. La CNIL rappelle que l’éditeur du site ou de l’application est souvent le mieux placé pour recueillir le consentement, et qu’il peut être responsable conjoint avec la régie.
Les mêmes réflexes valent pour vos fichiers clients et vos campagnes : si vous croisez les données de navigation avec vos solutions d’emailing, assurez-vous que le visiteur a bien accepté ce suivi au départ.
Une PME risque-t-elle vraiment un contrôle ?
Oui, car un contrôle de la CNIL peut partir d’une simple plainte, comme dans le dossier Fnac Darty. L’amende d’une petite entreprise n’aura évidemment rien à voir avec 7 millions d’euros, mais la mise en conformité imposée, avec un délai court et une astreinte, coûte du temps et de l’argent. Sans compter l’effet sur la confiance de vos clients, qui sont de plus en plus nombreux à savoir ce qu’est un bandeau honnête.
Le bon calendrier est simple : un audit complet maintenant, puis un contrôle rapide à chaque fois qu’un outil marketing est ajouté au site ou à l’application. Notez la date, faites vos captures, rangez-les dans un dossier partagé. Le jour où quelqu’un vous pose la question, vous aurez la réponse.
À retenir
- Le 29 octobre 2026, la CNIL a publié une sanction de 7 millions d’euros contre Fnac Darty pour un suivi maintenu malgré le refus des utilisateurs.
- Recommandation de produits, publicité personnalisée et boutons de partage exigent un consentement préalable.
- Refuser doit être aussi simple qu’accepter, et retirer son accord aussi simple que le donner.
- Le test qui compte : cliquer sur « Refuser » puis vérifier qu’aucune donnée ne part vers un tiers.
Questions fréquentes
La CNIL a infligé 7 millions d’euros à deux sociétés du groupe parce que leur application mobile transmettait à un prestataire tiers un identifiant et les produits consultés, pour personnaliser les recommandations, sans consentement préalable et même après un refus. La délibération du 22 octobre 2026 a été rendue publique le 29 octobre.
Seuls les traceurs strictement nécessaires sont exemptés : mémorisation du choix cookies, authentification, panier et facturation, personnalisation attendue de l’interface comme la langue, équilibrage de charge, et certains outils de mesure d’audience configurés selon les conditions de la CNIL. Publicité ciblée, boutons de partage et recommandations exigent un accord.
Oui. Selon la CNIL, l’internaute doit pouvoir accepter ou refuser les cookies avec le même degré de simplicité. En pratique, un bouton « Tout accepter » très visible face à un simple lien « Paramétrer » caché en bas du bandeau ne respecte pas cette exigence. Les deux options doivent être proposées au même niveau.
Ouvrez le site en navigation privée, cliquez sur « Refuser », puis parcourez quelques pages avec l’onglet Réseau des outils de développement ouvert (touche F12). Aucun appel ne doit partir vers une régie publicitaire, un réseau social ou un outil de recommandation. Refaites ce test après chaque ajout de plugin ou de balise.
Oui. L’article 82 de la loi Informatique et Libertés vise tous les traceurs, sur le web comme dans les applications. Le dossier Fnac Darty portait d’ailleurs sur l’application mobile. Les kits de développement intégrés aux applis peuvent envoyer des données sans consentement : il faut les inventorier comme les cookies d’un site.